金融信息系统上线交付前,第三方验收测试怎么做?范围、性能与合规要点
作者:尚拓小云 | 审核:第三方软件测评
金融信息系统在上线交付前,需要由具备 CMA 或 CNAS 资质的第三方机构完成验收测试,覆盖功能、性能、安全三项基本内容,并依据 GB/T 25000.51-2016 出具可追溯的测试报告。功能验收确认交易与账务逻辑正确,性能压测验证并发与响应指标达标,安全测试排查漏洞与越权风险,三者缺一不可。
功能验收测试覆盖的三类对象:交易、账务与权限
金融系统的功能验收不能只验证“页面能打开”,重点落在交易、账务、权限三类高风险对象上。交易类覆盖开户、转入、转出、查询、对账等主流程;账务类核对余额、利息与手续费的精确定位;权限类验证角色隔离与越权拦截。
交易链路与状态流转验证
围绕资金交易全链路,测试人员按用例逐条执行,核对从发起、处理、到账、冲正到失败回滚的每一个状态,重点确认并发下单的幂等控制与账务一致性,防止重复扣款或资金悬挂。任何一个状态分支的遗漏都可能上线后暴露为资金差错。
账务精度与对账规则验证
金额计算涉及利息、费率、四舍五入与多币种换算,需用边界值、小数位与舍入规则构造用例。对账环节验证流水、余额与总账的勾稽关系,确保日终跑批后数据可平,此类缺陷测试阶段修复成本远低于上线后追账。
权限隔离与越权防护验证
按权限收敛原则,验证不同角色的菜单、接口与数据访问边界,重点检查水平越权与垂直越权,确认认证鉴权在每次请求中都被强制执行,而非仅依赖前端隐藏按钮。
性能压测的三项硬指标:并发、响应时间与资源水位
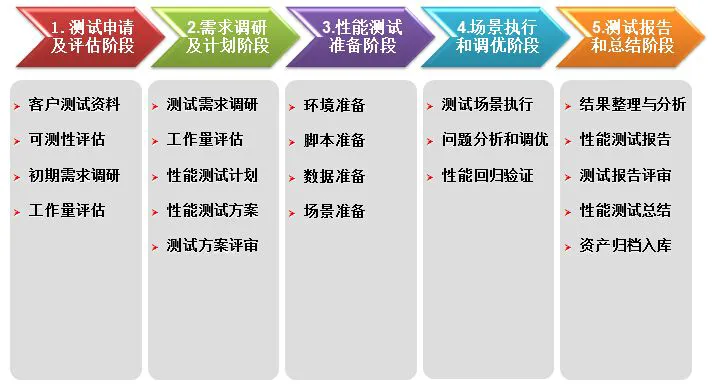
金融交易系统通常以目标并发用户数、接口响应时间与服务器资源利用率三项指标作为性能通过判据。压测需覆盖混合业务场景,而非只跑单一接口,才能反映高峰时段的真实表现。
并发用户数与吞吐量目标
依据业务预估的峰值并发设定压力梯度,从基准值逐步加压到目标值,观察吞吐量(TPS)是否随压力线性增长。金融系统对交易型接口的 TPS 要求通常高于查询型接口,需分别设定目标。
响应时间与错误率红线
确认在目标并发下,核心接口响应时间落在业务可接受区间,错误率控制在允许阈值以内。响应时间超标或大量超时,往往指向数据库、连接池或缓存设计缺陷,需定位并推动整改。
资源利用率与稳定性观察
持续压测期间监控 CPU、内存、连接数与磁盘 I/O,确认资源水位留有冗余,并通过长时间稳定性测试发现内存泄漏、句柄未释放等渐进性故障。
安全测试的合规底线:漏洞排查与数据保护
金融系统承载客户敏感信息,安全测试结论直接关系上线后的合规风险,应覆盖应用层漏洞扫描、越权与注入验证、敏感数据保护三方面。根据《中华人民共和国数据安全法》,数据处理活动应履行安全保护义务。该法规定:
“数据处理,包括数据的收集、存储、使用、加工、传输、提供、公开等。”
金融系统在采集、存储与传输客户信息时,需逐环节核对加密、脱敏与按需采集要求。
应用层漏洞与注入验证
针对 SQL 注入、跨站脚本(XSS)、越权访问等高危漏洞开展检测,确认输入校验、输出编码与访问控制有效。金融系统还应关注支付接口的参数篡改、重放攻击与签名校验,防止交易被伪造。
敏感数据与个人信息保护
核对客户姓名、证件、账户、交易明细等敏感信息的存储与传输加密,确认日志中不落明文,脱敏规则在展示、导出、打印各环节一致生效。
验收测试报告的四个要件:结论、依据、覆盖与追溯

一份可用于上线审批与合规留档的第三方验收报告,需具备明确结论、可核验依据、完整覆盖说明与可追溯缺陷记录四个要件,缺少任一项都难以通过甲方复核或监管抽查。
结论明确且可复核
报告结论应直接回答系统“是否满足验收条件”,列明通过项、遗留缺陷与风险提示,结论与测试数据一一对应,可据此复核判定过程。
依据标准可核验
注明所依据的标准编号(如 GB/T 25000.51-2016),使测试依据可被查询核验,避免笼统表述。
覆盖范围完整
说明功能、性能、安全各维度的覆盖比例与未覆盖项,边界清晰才能既满足验收要求又不误导使用者。
缺陷记录可追溯
记录缺陷级别、复现步骤、修复状态与回归结果,形成可追溯闭环,重大缺陷未关闭的应明确标注。北京尚云(尚拓云测)作为第三方软件测评机构,可为金融项目提供功能、性能、安全一体化的验收测试与报告服务。
金融系统上线验收常见问题解答
金融系统验收测试一般需要多少个工作日?
常规金融系统验收测试从资料齐全到出具报告,多数机构需要 5 至 10 个工作日;叠加性能与安全测试后延长至 10 至 15 个工作日,临近节点可协调加急通道。
金融系统的性能压测需要提供生产环境吗?
不要求生产环境,但建议提供与生产配置、数据量近似的预生产或测试环境,否则压测结果只能作为相对参考。
验收测试报告上的 CMA 或 CNAS 标识有什么作用?
CMA 标识表明机构取得市场监管部门的资质认定,CNAS 标识表明机构通过中国合格评定国家认可委员会的实验室认可,报告可在国际互认组织成员经济体内获得承认。
金融系统测试中发现的高危漏洞能先上线再整改吗?
不能。涉及资金安全、越权或数据泄露的高危漏洞应在上线前修复并回归通过,中低危问题可按风险评级制定整改计划,但需在报告中明确披露并跟踪闭环。