服务介绍

信息安全风险评估是指依据国家网络安全法律法规、行业标准及风险管理要求,对信息系统、网络环境、业务数据及安全管理体系进行识别、分析和评价的专业技术服务,目的是发现系统存在的安全风险、脆弱性及潜在威胁,评估风险发生的可能性及影响程度,为风险处置、安全整改和持续改进提供科学依据。

我们依据网络安全法律法规及等级保护、风险评估等相关国家标准,结合GB/T 25000.51-2016涉及的软件质量要求,对以下内容进行全面分析:

系统资产

网络架构

业务流程

安全管理制度

身份认证

访问控制

数据安全

日志审计

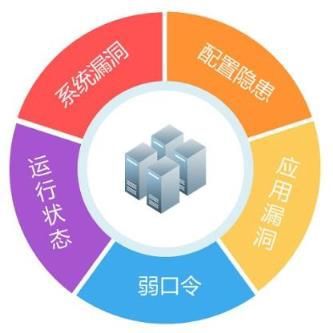
漏洞风险

配置安全

主机安全

网络安全

应用安全等

信息安全风险评估本身以风险识别、风险分析和风险评价为核心,根据项目安全性需求,可结合漏洞扫描、配置核查等技术手段辅助分析风险,并最终形成《安全风险评估报告》、风险清单、整改建议及风险处置方案。

信息安全风险评估应用于信息系统建设前、中、后期,以及网络安全等级保护建设、信息系统安全运营、数字化项目验收、数据安全治理、重大活动保障、安全整改及日常风险管理等场景,可帮助企事业单位识别安全风险、明确风险等级、优化安全防护措施,提升整体网络安全防护能力。
测试范围

测试依据与周期

测试依据

依据GB/T 25000.51-2016《系统与软件工程 系统与软件质量要求和评价(SQuaRE) 第51 部分: 就绪可用软件产品(RUSP)的质量要求和测试细则》、需求规格说明书、合同、设计文档等。

测试周期

项目周期一般为5—20个工作日,自测试范围、资料及测试环境确认后计算。具体周期受项目规模、测试内容和整改复测情况影响,以双方约定为准。

服务流程

  1. 01

    需求咨询

    确认系统范围、验收目标和报告用途。

  2. 02

    商务洽谈

    梳理合同、需求、配置项和部署材料。

  3. 03

    制定方案

    形成测评计划、用例和执行安排。

  4. 04

    测试跟踪

    实验室执行软件测试,沟通测试进度与缺陷反馈

  5. 05

    协助交付

    测评机构出具盖章报告,完成交付对接

输出成果

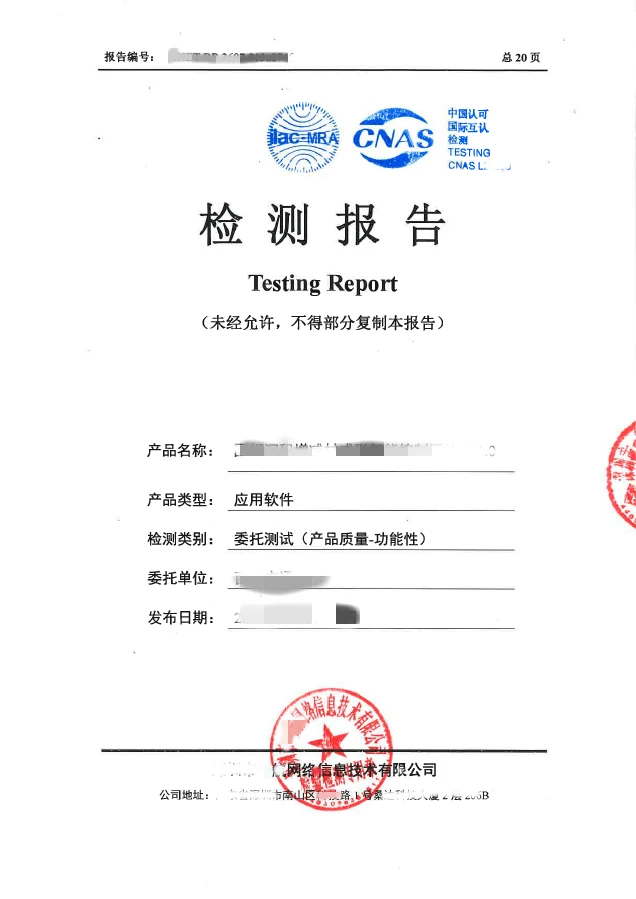
测试报告封面示例

Testing Report

报告内容

测试结论、依据、记录

适用场景

验收、合规备案、招投标

交付方式

电子扫描件、纸质版

服务对象

高校、企事业单位
第三方软件测试报告封面仅供参考,具体以实际出具报告为准

此为示例报告模板,仅供参考,具体以实际出具报告为准

规范性

合作测评机构依据相关标准开展测试,结合测试过程、执行记录和结果分析,形成结构规范、结论清晰的第三方测试报告。

可追溯

记录测试用例、软件缺陷、复测及检测结果,便于项目资料整理与后续查阅。

可落地

报告内容围绕评审、项目验收和资料归档等场景编排,方便结合项目实际使用。

相关项目案例

相关解决方案

分享到: