软件验收前为什么要做代码审计?审计范围与报告衔接要点
作者:尚拓小云 | 审核:第三方软件测评
软件项目进入验收阶段前,先做一轮代码审计,能提前发现功能测试测不到的逻辑缺陷、安全漏洞与第三方组件风险,避免验收评审当场被专家挑出硬伤而返工。依据 GB/T 25000.51-2016《系统与软件工程 系统与软件质量要求和评价(SQuaRE)第 51 部分:就绪可用软件产品(RUSP)的质量要求和测试细则》,代码审计一般由具备 CNAS 或 CMA 资质的第三方测评机构实施,覆盖范围通常包括安全漏洞、逻辑缺陷、开源组件合规与代码自主率四个维度,审计报告可直接作为验收材料的支撑依据。
验收前代码审计解决什么问题
很多项目在功能测试全部通过后,验收评审仍然卡壳。原因往往不在界面和流程,而在代码层面——功能跑通了,不代表代码安全、可靠、可维护。验收前做代码审计,解决的是三类”测试盲区”:
一是逻辑缺陷的盲区。黑盒功能测试只能验证”输入—输出”是否正确,看不到代码内部的边界条件、空指针、资源未释放等隐患。这些缺陷在特定数据或并发场景下才会暴露,验收前不查,上线后就是定时炸弹。
二是安全漏洞的盲区。SQL 注入、跨站脚本(XSS)、越权访问等漏洞靠功能测试几乎测不出来,必须通过对源代码的静态分析和规则匹配才能发现。
三是第三方组件的盲区。现代软件大量引用开源组件,组件本身可能带已知漏洞或不合规的许可证。不审计,验收方对系统的”成分”一无所知,一旦爆出供应链安全问题,责任难以划分。
代码审计的范围:四个关键维度
验收前代码审计不是”从头到尾读一遍代码”,而是围绕验收关注的风险点展开。通常覆盖以下四个维度。
安全漏洞审计
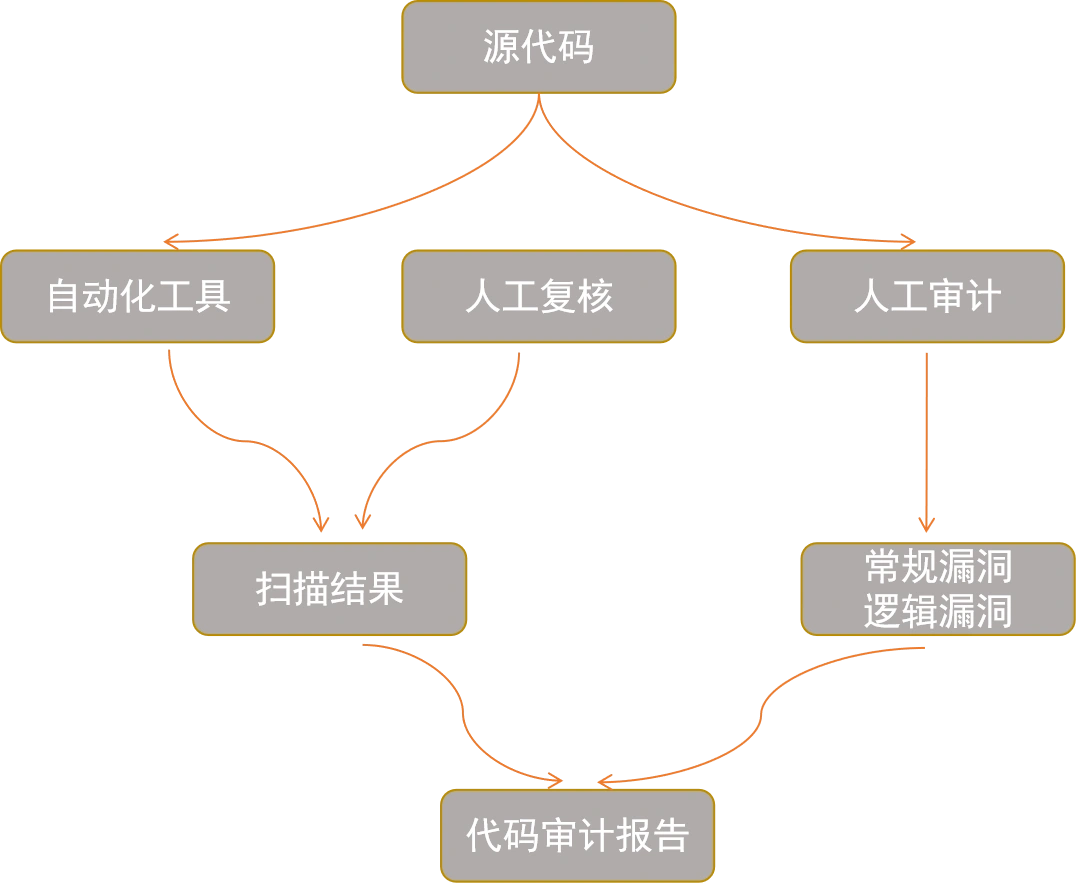
对照 OWASP Top 10 等公开漏洞库,对源代码做静态扫描与人工复核,重点排查 SQL 注入、跨站脚本(XSS)、跨站请求伪造(CSRF)、越权访问、敏感信息泄露、不安全的反序列化等。依据 GB/T 25000.51-2016 中对”信息安全性”的要求,安全性测评涵盖保密性、完整性、抗抵赖性、可核查性等子特性,代码审计正是从编码层面堵住身份认证与访问控制的先天漏洞。
逻辑缺陷与代码质量审计
检查代码是否存在逻辑矛盾、边界条件遗漏、异常处理缺失、资源未释放、死循环等问题,同时评估代码的可读性、可维护性与结构规范性。这一维度对应 GB/T 25000.51-2016 中的”维护性”与”可靠性”特性,为验收后的持续运维打底。
开源组件与供应链安全审计
识别代码中引用的全部开源组件及版本,比对公开漏洞库(如 CVE、CNNVD)判断是否存在已知漏洞,并核查各组件的开源许可证是否与商用场景兼容。这项审计对应”软件成分分析”,能提前规避知识产权与合规风险。
代码自主率与知识产权核查
对要求自主可控或信创替代的项目,还需检测代码自主率、判断是否存在第三方商业组件或侵权代码,出具代码自主率证明。这部分结果直接关系到招投标承诺与项目合规,验收前一并厘清可避免后续争议。
审计报告如何衔接验收结论
代码审计的价值,在于把”代码层面有没有问题”翻译成验收方看得懂、能采信的结论。报告与验收的衔接,注意三点。
明确问题分级。 报告按漏洞或缺陷的严重程度分级(如高危、中危、低危),并说明每类问题对系统上线、数据安全、合规性的实际影响。验收方据此判断哪些问题属于”一票否决”,哪些可以整改后复测。
给出整改与复测结论。 审计报告不仅列出问题,还要给出修复建议,并在开发方整改后做回归复测,确认高危问题已闭环。验收评审时,附上”审计—整改—复测”的完整记录,比只交一份问题清单更有说服力。
作为验收材料的支撑。 依据 GB/T 38634.3-2020《系统与软件工程 软件测试 第 3 部分:测试文档》的文档要求,代码审计报告可与功能测试报告、性能测试报告一起,构成第三方测评报告体系的一部分,纳入验收材料清单。
选择第三方机构的三个要点
验收前代码审计的专业性强、结论要经得起评审,选择测评机构时建议重点看三方面。
看资质与授权范围
优先选择具备 CNAS 或 CMA 资质的机构,并确认代码审计、源代码安全检测在其实验室认可范围内。有资质背书的报告在验收评审和项目合规中才站得住。
看审计工具与方法
了解机构使用的静态分析工具、开源组件成分分析能力,以及是否有人工复核环节。纯工具自动扫描容易误报、漏报,工具加人工才是可靠做法。
看报告与整改闭环能力
关注机构能否提供分级结论、修复建议和复测服务,形成”审计—整改—复测”的闭环。尚拓云测作为第三方软件测评机构,可依据 GB/T 25000.51-2016 等国家标准出具代码审计与验收测试报告,帮助项目方在验收前把代码层面的风险排查到位。
如果你的项目即将进入验收,不妨把代码审计纳入验收前的必做清单。提前一轮审计,把高风险问题挡在评审之前,比在验收现场被动应对更主动。可联系具备 CNAS/CMA 资质的第三方测评机构,评估审计范围与报价,为顺利通过验收留足余地。