委托第三方软件测试,源代码与业务数据安全如何保障?六个核验要点
作者:尚拓小云 | 审核:第三方软件测评
源代码与业务数据交给第三方软件测试机构,安全风险主要靠六项机制约束:保密协议、测试环境隔离、数据脱敏、按需授权、过程留痕、测试后返还销毁;功能与性能测试多数情况下无需交付全量源码,签约前逐项核验即可把泄露风险压到可接受水平。
测试过程中,哪些环节会接触敏感材料
委托第三方软件测试前,先把材料的交付边界想清楚,才知道防护要落在哪些点上。
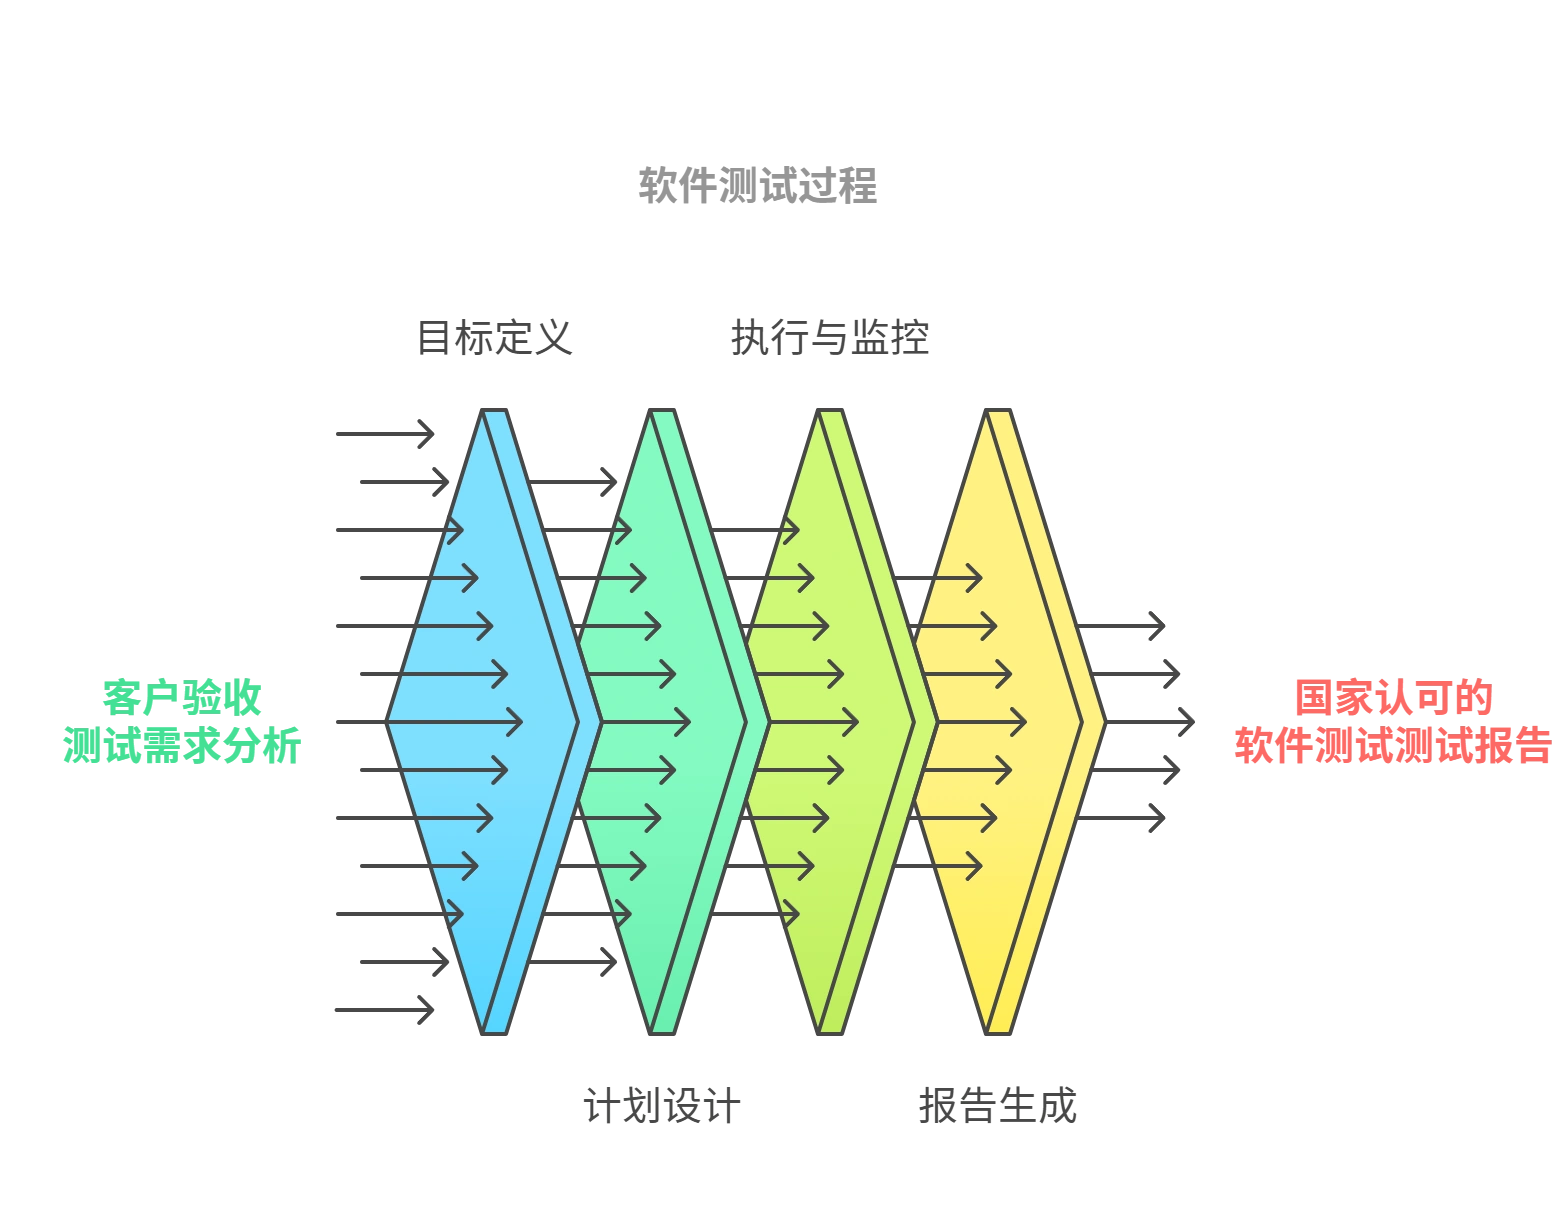
- 功能、性能、兼容性测试:通常基于可执行程序、部署包与操作说明运行,一般不直接读取源码;
- 代码类检测:如代码审计、源代码自主率检测,必须提交源码包才能开展;
- 业务数据:功能验证需要贴近真实场景的账号与数据样本,性能测试需要一定规模的数据集;
- 配套文档:需求文档、接口文档、数据库设计文档也会经手机构的项目组。
需要交付的材料越少、脱敏越彻底,暴露面就越小。明确”必须给什么、可以不给什么”,是安全管理的起点。
六项安全保障机制,签约前逐项核验
把安全要求从口头沟通变成合同条款,靠的是下面六项机制。签约前逐项询问落实方式,比出事后追责有效得多。
保密协议与违约责任
在委托合同之外单独签订保密协议,或在合同中设置保密条款,写明保密范围(源代码、业务数据、文档)、保密期限与违约金计算方式。涉及核心业务的项目,可以直接采用甲方自己的保密协议模板,要求机构盖章确认;同时要求项目组成员签署个人保密承诺,把责任落到人。
测试环境隔离
询问机构的测试环境管理方式:是否专机专用、内网部署,办公终端是否管控外设拷贝,是否允许把样本带回个人设备。规范的机构会在受控环境中完成部署与执行,测试账号一人一号。GB/T 25000.51-2016《系统与软件工程 系统与软件质量要求和评价(SQuaRE)第51部分:就绪可用软件产品(RUSP)的质量要求和测试细则》对检测过程与样本管理提出了规范要求,可要求机构对照说明其环境与样本管控措施。
数据脱敏与按需提供
真实业务数据先脱敏再提供:姓名、证件号、手机号、金额等字段替换或加噪,只保留测试需要的数据结构与规模。能用脱敏数据完成的功能验证与性能压测,就不必提供生产库全量数据。
按需授权与人员管理
机构侧仅项目相关人员可见样本,账号实名、权限按任务分配;甲方侧指定固定接口人,材料交接统一走登记流程,避免多头传递造成失控。
过程留痕与可追溯
样本接收登记、环境访问日志、测试执行记录应当全程可追溯——这些记录既是安全措施,也是软件测试报告可复现的依据,出现争议时能说清材料的每一步流向。
测试后返还与销毁
委托结束或合同终止时,约定源码包与数据的处理方式:删除还是返还、备份与缓存如何清理,并可要求出具书面销毁确认。这一条写进合同,避免”测试完了样本还在机构服务器里”的悬案。
源代码与业务数据,两类材料分开管理
不同材料的敏感度不同,交付策略也应分开设计,不能一套方案套到底。
源代码:按测试项决定交付深度
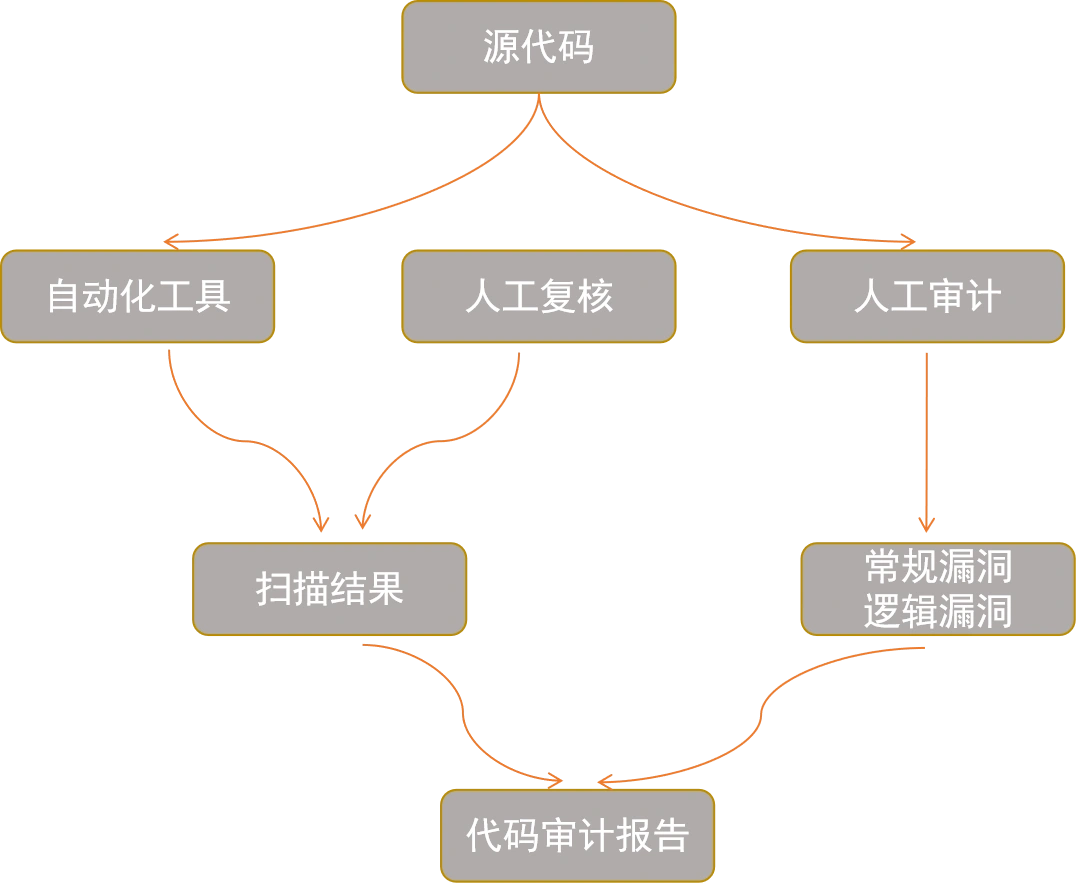
验收测试、性能测试、漏洞扫描通常交付可执行程序即可;代码审计、源代码自主率检测必须拿到源码。前者可以完全避开交源码,后者无法回避,但仍有回旋余地:在甲方场地现场测试、只提交检测所需模块、源码包加密传递并在完成后回收确认,都是常见的折中做法。
业务数据:脱敏样本优先
账号体系用测试账号替代生产账号;涉及个人信息的数据遵循按需必要原则,能不给的绝不多给;性能测试可用脱敏后按同比例构造的数据集替代真实数据,压测结论不受影响。
从需求沟通开始,把安全安排前置
建议的做法是:先做一轮需求沟通,明确测试范围、周期与交付物,同步确认数据安全安排——哪些材料必须提供、如何脱敏、如何回收,再签合同与保密协议。北京尚云(尚拓云测)在承接委托时会先输出材料清单与保密安排,双方确认后再启动测试,避免边测边补材料带来的失控环节。
如果您正在对比第三方软件测试机构,可以把这份清单直接用于询价与签约沟通:六项机制逐项问,答不上来的果断换下一家。需要评估具体测试方案时,先与机构确认测试范围与材料安排,再决定委托细节,咨询环节不收取费用,也不必急于签约。