网络安全法2026年施行新罚则:软件测试与安全检测报告的合规要点
作者:尚拓小云 | 审核:第三方软件测评
2025年10月28日,十四届全国人大常委会第十八次会议通过关于修改《中华人民共和国网络安全法》的决定,新法自2026年1月1日起施行。此次修订将网络运营者不履行安全保护义务的罚款上限提升至一千万元,并把「大量数据泄露」列为新增违法情形。对第三方软件测评机构而言,涉及网络安全认证与检测的合规责任同步收紧,出具检测报告、开展安全测试的企业需要重新梳理自身的合规边界。
新罚则落地:网络运营者不履行安全保护义务罚款上限提升至一千万元

修订后的《网络安全法》重构了法律责任体系,处罚力度呈现阶梯式上升。针对网络运营者未履行安全保护义务的行为,新法按危害后果划分梯度,从责令改正、警告到罚款、停业整顿直至吊销证照,形成清晰的分层处罚机制。其中,对造成关键信息基础设施丧失主要功能等特别严重后果的情形,罚款从过去的数十万元级别一举提升至二百万元以上一千万元以下,对直接责任人员的处罚同步提升至二十万元以上一百万元以下。
修正后的第六十一条确立了梯级罚则,第六十三条则把监管延伸到供应链源头,明确对未经安全认证、检测的网络关键设备和网络安全专用产品的处罚口径:
“销售或者提供未经安全认证、安全检测或者安全认证不合格、安全检测不符合要求的网络关键设备和网络安全专用产品的,由有关主管部门责令停止销售或者提供,给予警告,没收违法所得。”
新法把「大量数据泄露」作为新增违法情形单独列明,并将因恶意程序、安全缺陷、漏洞等导致的数据泄露后果转致相应法律责任。这意味着,一个软件产品因未修复的漏洞或安全缺陷引发批量数据泄露,责任会向上游追溯,测试环节留下的隐患同样可能被追责。
对直接负责的主管人员和其他直接责任人员,罚款上限也同步提高至二十万元至一百万元。责任穿透到个人的「双罚制」导向,使得从管理层到技术执行者的合规压力都明显加大。
供应链源头延伸:销售或提供未经安全认证检测的网络关键设备将受重罚
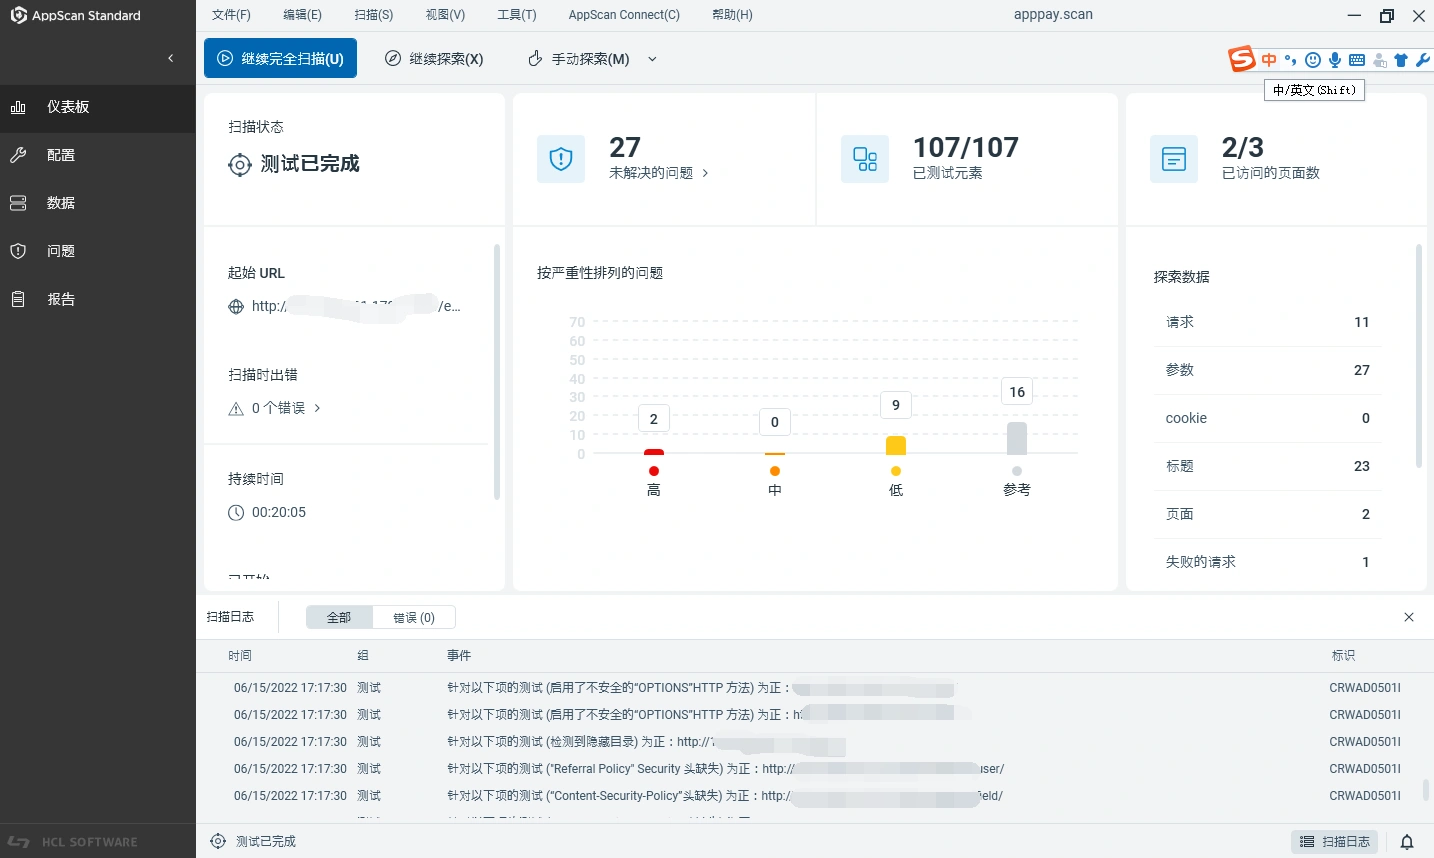
本次修订的一个重要变化,是把监管触角从网络运营者延伸到产业链上游。新法增设专门条款,对销售或提供未经安全认证、检测的网络关键设备和网络安全专用产品的行为设定罚则,违法所得十万元以上的并处违法所得一倍以上五倍以下罚款,情节严重的可责令停业整顿直至吊销营业执照。
网络关键设备与网络安全专用产品的检测责任被前移
网络关键设备和网络安全专用产品需要经过安全认证或安全检测才能销售、提供,这一要求此前主要停留在目录管理层面。新法以罚则形式把「未经认证、检测」明确为违法情形,实质上是把检测责任前移到了供应商和检测机构两端。
检测报告成为产品进入市场的合规凭证
对承担安全检测的机构而言,这意味着出具检测报告不再是单纯的技术服务,而是产品能否合规流通的关键凭证。检测机构若在检测活动中出具失实结论,将面临新法针对「网络安全认证、检测等活动中违法行为」设置的罚则约束。
软件测评机构的报告合规要求同步提高
第三方软件测评机构为网络产品出具安全检测报告时,需要确保检测依据、检测项目、结论表述完整可追溯。报告一旦被用于产品合规准入,其准确性就与机构自身资质、责任直接挂钩。
软件测试机构应对新法的四项合规动作
面对2026年1月1日施行的新罚则体系,第三方软件测评机构应主动梳理业务中的合规风险点,把安全测试与合规要求结合起来。以下四项动作具有较高优先级。
核验自身资质与检测依据的现行有效性
开展网络安全相关检测,机构应确认所依据的标准现行有效。等保2.0系列核心国标GB/T 22239-2019、GB/T 28448-2019于2019年12月1日实施,仍是当前安全测评的主要依据;软件产品质量评价则依据GB/T 25000.51-2016确立的质量要求与符合性评价细则。资质与依据的时效性,直接关系报告能否被采信。
在测试流程中嵌入数据安全与个人信息保护检查
新法强化了与《数据安全法》《个人信息保护法》的衔接,明确网络运营者处理个人信息须同时遵守多部法律。软件测试环节涉及测试数据时,应同步检查被测系统是否满足数据分类分级、敏感个人信息单独同意等要求,把数据安全核查纳入测试用例设计。
建立漏洞与安全缺陷的追溯记录
由于「大量数据泄露」成为新增违法情形,且漏洞、安全缺陷导致的数据泄露会被追溯,测试机构在漏洞扫描、渗透测试、代码审计过程中应留存完整的缺陷记录与修复建议,形成可追溯的检测证据链,为后续责任厘清提供依据。
关注供应链检测的产品合规结论
针对网络关键设备和网络安全专用产品,测试机构出具的检测结论将成为其合规流通的凭证。机构应在报告中对检测范围、判定依据、适用性边界作出清晰说明,避免结论被扩大化使用而带来连带风险。
新法施行后测试机构常见疑问
新法对第三方软件测评机构的直接约束是什么?
新法并未把第三方测评机构单列为监管对象,而是通过「网络安全认证、检测等活动中违法行为」的罚则以及供应链源头条款,间接约束检测活动的合规性。核心风险在于:出具失实检测结论、或为未经认证检测的产品出具放行结论,可能被认定为违法情节。
哪些行为会触发一千万元罚款上限?
一千万元罚款对应的是「特别严重后果」,典型情形是关键信息基础设施丧失主要功能、发生重大数据泄露。一般性未履行安全保护义务,对应的是从责令改正到较低额度罚款的梯度处罚,不会直接顶格。
软件测试报告能否作为网络产品合规的证明?
检测报告可以作为产品符合安全要求的证明材料之一,但前提是检测依据现行有效、检测机构具备相应资质、结论表述清晰且不超范围。单一测试报告无法替代产品安全认证,二者在法律上属于不同合规路径。
如您所在企业正在为软件产品安全检测、等保测评或数据合规测试梳理应对方案,北京尚云(尚拓云测)可提供第三方CMA/CNAS软件测试报告、安全漏洞测试与代码审计服务,协助您在2026年新法施行后平稳落实合规要求。