服务介绍

等保测评是依据国家网络安全等级保护制度,对信息系统安全保护能力进行检测、验证和评价的专业服务,旨在确认信息系统是否达到相应安全保护等级要求,保障系统安全稳定运行,降低网络安全风险。第三方等保机构按照国家网络安全等级保护相关标准开展测评工作,对技术措施和安全管理制度进行检查,为系统备案、整改、运营及监督检查提供客观依据。

我们第三方软件测评机构联合等保机构依据《信息安全技术 网络安全等级保护基本要求》及相关等级保护标准开展测评工作,并结合软件产品质量评价国家标准 GB/T 25000.51-2016《系统与软件工程 系统与软件质量要求和评价(SQuaRE)第51部分:就绪可用软件产品(RUSP)的质量要求和测试细则》,对系统安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心、安全管理制度等内容进行检测与评价,必要时结合漏洞扫描、安全配置核查、身份鉴别、访问控制等技术验证,最后形成规范的等保测评报告和整改建议,为系统持续满足等级保护要求提供依据。

等保测评适用于以下应用场景:

等级保护备案

三级及以上系统测评

监管检查

系统上线运行

安全整改验证

持续合规建设

旨在帮助相关单位提升网络安全防护能力,符合国家网络安全监管要求。
测试范围

测试依据与周期

测试依据

依据GB/T 25000.51-2016《系统与软件工程 系统与软件质量要求和评价(SQuaRE) 第51 部分: 就绪可用软件产品(RUSP)的质量要求和测试细则》、需求规格说明书、合同、设计文档等。

测试周期

项目周期一般为5—20个工作日,自测试范围、资料及测试环境确认后计算。具体周期受项目规模、测试内容和整改复测情况影响,以双方约定为准。

服务流程

  1. 01

    需求咨询

    确认系统范围、验收目标和报告用途。

  2. 02

    商务洽谈

    梳理合同、需求、配置项和部署材料。

  3. 03

    制定方案

    形成测评计划、用例和执行安排。

  4. 04

    测试跟踪

    实验室执行软件测试,沟通测试进度与缺陷反馈

  5. 05

    协助交付

    测评机构出具盖章报告,完成交付对接

输出成果

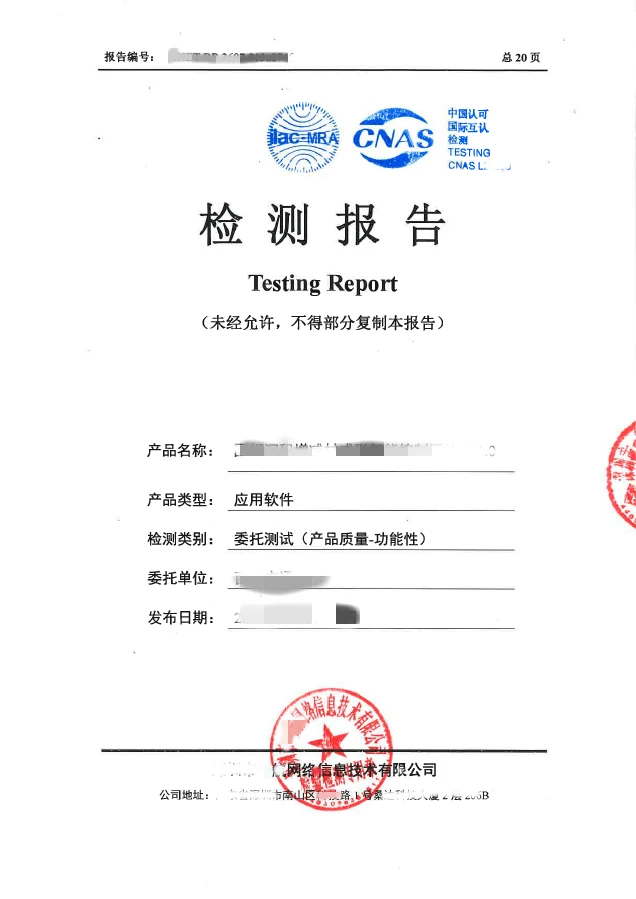
测试报告封面示例

Testing Report

报告内容

测试结论、依据、记录

适用场景

验收、合规备案、招投标

交付方式

电子扫描件、纸质版

服务对象

高校、企事业单位
第三方软件测试报告封面仅供参考,具体以实际出具报告为准

此为示例报告模板,仅供参考,具体以实际出具报告为准

规范性

合作测评机构依据相关标准开展测试,结合测试过程、执行记录和结果分析,形成结构规范、结论清晰的第三方测试报告。

可追溯

记录测试用例、软件缺陷、复测及检测结果,便于项目资料整理与后续查阅。

可落地

报告内容围绕评审、项目验收和资料归档等场景编排,方便结合项目实际使用。

相关项目案例

相关解决方案

分享到: